Mostrando entradas con la etiqueta Root. Mostrar todas las entradas

Es inusual escribir en inglés, pero en esta ocasión he preferido hacerlo así para ampliar el público objetivo :

First of all, What do you need to start?


1 . Have USB Driver installed in your system [ I supposed you have Windows]
2 . Enable USB Debbugin Options ( press 7 times in build info into Settings Menu )

3 . Need have Bootloader unlocked, if you don't, please check out this link.


Now you are ready to reborn your old Nexus Smartphone, get rooting o install custom recovery tool.

I would like to get rooting into my Nexus 4, because some security tool need have to access root to works well. And time ago I wrote this post about it "root or not?" (check out this link - in spanish only).

[ Get Root ]

Before start, is interesting what you make a backup to be protected if something go wrong!

1. Need have battery more than 70%
2. Download Wug’s Nexus Root Toolkit v2.0.5.
If you meet with requirements, you can start now:

Steps:


1. Restart your smartphone into Bootloader, you can do this keep hold VOL Down + Power button during start the phone.
2. Run Nexus Root Toolkit, select your model type (in my case Choose OCCAM-MAKO Android 5.0.1 - Build LRX22C)
3. Plug the usb of smartphone into your windows system 
4. Press Root Button with Donwload custom loader and recovery.
5. Wait to software detect your device 


If all goes well, Nexus Root Toolkit will do all for you, fisrt of all install a boot with root files, then restart your smartphone to insert a root file system and install a custom recovery too. All is automatic, when all finish you must have your phone rooted.


Now, I want to reborn my Nexus 4 and I have First of All WIPE all data and formating the smartphone, erase all data include operating system. Then smartphone can't start before I install a nwe operating system. !! Becareful if you formating all data even system ¡¡

[ Restore Nexus 4 ]

You can used Nexus Root Toolkit for restore you Nexus, you have to install a official Google ROM, the process is:

Steps to Restore phone:
1. Restart smartphone with Bootloader,
You must Press Hold VOL down + Power button to obtain access. 
2. Run Nexus Root Toolkit, 
Select Device: Choose OCCAM-MAKO Android 5.0.1 - Build LRX22C  
3. Plug the USB of smartphone into the windows system 
4. Press Restore/Upgrade/Downgrade button (next image)


Software donwload automatically from Internet ROM and install into you mobile, !! It's important choose correct device ¡¡¡ and this tool is only for Google Nexus 4 (Mako).


[ Custom ROM ]

Now that you have rooted your phone and custom recovery , these two requirements, you can install custom ROM.

Install new ROM it's easy, only you can save the custom file rom downloaded into internal smartphone storage and restart into recovery mode, then you have install "zip" and reboot when all it's end.

Example:

Send to ROMManager   Direct Download: cm-11-20141115-SNAPSHOT-M12-mako.zip
md5sum: 926e5115a2ec71fd3a01e1390686f5cd      Short URL: http://get.cm/get/ldZ
224.75 MB

Note: You must enabled again "USB Debbuging options" once you had installed a new ROM, even if new ROM haven't root access, you must do the "root process" again.

I recommend install AFWall+ (Android Firewall based on IPtables) so you can control the network traffic flow in your device and help you to protect you against any authorized connection.


#ST2Labs
#Nexus4
#Android
#Security

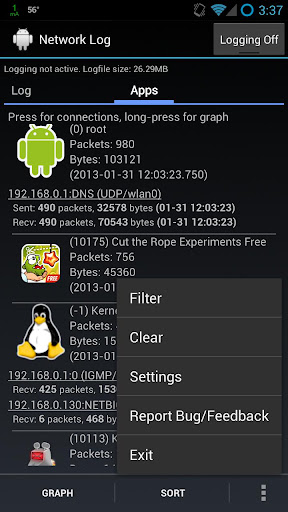
¿Qué es Network Log?

Es una aplicación que se encarga de monitorizar en tiempo-real el registros (logs) de las conexiones de datos generado por el módulo iptables en el dispositivo móvil con Android.

La aplicación organiza la información en tablas y gráficos para que sea sencillo analizar la información disponible.


Iptables: se encuentra disponible en el núcleo (kernel) Linux (también en el kernel de Android)  que permite interceptar y manipular paquetes de red. Dicho módulo permite realizar el manejo de paquetes en diferentes estados del procesamiento, por ejemplo: realizar funciones de cortafuegos (filtrar), registrar el tráfico de la red, o incluso implementar el servicio de traducción de direcciones (NAT).
Además, la aplicación muestra estadísticas del uso de la conexión a Internet, muy útil para controlar el gasto de datos, sobre todo cuando no se dispone de tarifa plana.


Requisitos

Para utilizar la herramienta se necesita acceso "root" al dispositivo. Por lo que es necesario realizar un jailbreak de nuestro sistema Android. 


Donwload:

Puede descargar en Google Play, o acceder al código fuente en : https://github.com/pragma-/networklog.


El pasado 15 de diciembre fue publicado en XDA-Developers el exploit que hace posible obtener acceso "root" en Android, aprovechando una debilidad encontrada en la CPU Exynos4.

En principio para los amantes del "modding / tunning" del sistema operativo Android, esto suele ser una gran noticia, pues se podrá realizar el denominado "rooteo" (obtener acceso root en el sistema) con la simple instalación de una aplicación en el teléfono móvil, rápido y sin complicaciones. 


Por tanto desde el punto de vista del usuario normal, se pregunta:
¿A que viene todo este "jaleo"? Si podemos obtener root en un click!

El "jaleo" es debido a la popularidad de uso del chip Exynos 4, para que os hagáis una idea este chip se encuentra presente en al menos los siguientes dispositivos:

  • Samsung Galaxy S2 GT-I9100
  • Samsung Galaxy S3 GT-I9300
  • Samsung Galaxy S3 LTE GT-I9305
  • Samsung Galaxy Note GT-N7000
  • Samsung Galaxy Note 2 GT-N7100
  • Samsung Galaxy Note 2 LTE GT-N7105
  • AT&T Galaxy Note 2 SGH-I317
  • Verizon Galaxy Note 2 SCH-I605 
  • Samsung Galaxy Tab Plus GT-P6210
  • Samsung Galaxy Note 10.1 GT-N8000, GT-N8010, GT-N8013, GT-N8020
Es decir, que todo aquel que posea un Samsung cuyo modelo se encuentre listado en la lista anterior, tiene un chip Exynos 4 con una vulnerabilidad que permite la ejecución de código arbitrario.

Por tanto ¿Quién te dice que no puede existir una aplicación "falsa" (fake) que utilice esa vulnerabilidad para tomar el control de tu móvil en lugar de obtener sólo el acceso root? Esto significa que el teléfono móvil queda expuesto a multitud de amenazas que podrían materializarse con tan solo instalar una App desde la Play Store.

¿Existe Solución?

El propio autor del exploit, indica que existe un parche, una forma de solucionar este problema, pero que no saber el efecto que esto pueda tener en la ejecución de las aplicaciones y/o servicios de Samsung, esto consistiría simplemente en cambiar los permisos W/R a sólo lectura a un fichero determinado:

A simple patch could be to set permissions to 0660 or 0600 in ueventd.smdk4x12.rc, but I don't know how it would affect samsung applications/services.

Para realizar esto de una forma sencilla acaban de lanzar una aplicación [APK], que explota la vulnerabilidad y "parchea" dicha vulnerabilidad con tan solo instalar. Es decir, primero usa la debilidad dele chip para conseguir el acceso "root" necesario para modificar los permisos del fichero que evita que otras aplicaciones "maliciosas" se aprovechen de ella para tomar el control de tu móvil, sin embargo parece que la "cámara del teléfono" deja de funcionar cuando deshabilitas el exploit [fixed] (proteges el archivo ueventd.smdk4x12.rc contra escritura).

[ROOT EXPLOIT+PATCH][2012.12.17] ExynosAbuse APK v1.10 !
This version allows you to disable the exploit (which may break camera), re-enable the exploit (if you need the camera) and to disable the exploit at boot (before any Android app runs). These options do require root (SuperSU or Superuser) to be installed as well.

Por eso, el autor de la aplicación avisa sobre los posibles efectos de solucionar la vulnerabilidad, y ha introducir algunas funcionalidades que permiten habilitar / des-habilitar el exploit desde la aplicación que ExynosAbuse.

Sin embargo, todavía no hay una actualización por parte del fabricante que solucione dicha vulnerabilidad, de otra forma.

Descargar la aplicación ExynosAbuse APK v.1.20 que soluciona el problema aquí.

V1.10
MD5:1d198a60b90125a7f9fffdc432ead12f
SHA1:778c65022937f4150433ffdcdf011a8fb19dbc25
CRC32:ecdc77be

Más información: