Mostrando entradas con la etiqueta Network. Mostrar todas las entradas


ACTUALIZACIÓN (26/06/2015): El curso ha sido cancelado por "agotamiento" de convocatoria. Hasta nuevo aviso, no habrá más cursos en colaboración ST2Labs y Canal Seguro. Aviso: no soy tutor de ningún otro curso en Canal Seguro, a menos que yo mismo lo anuncie de forma oficial a través de mis cuentas de redes sociales y este Blog_.

>>> /*


[..] lanza el curso de "Security Systems and Networks” con el firme objetivo de proporcionar al alumno las herramientas y conocimientos necesarios para realizar un análisis básico de seguridad de sistemas y redes, desde un perfil ético para poder detectar las vulnerabilidad y proponer contramedidas para reducir el nivel del riesgo. [...] */

Normalmente no suelo comentar y/o realizar opinión alguna sobre libros, especialmente, los correspondientes a la seguridad de la información. Pero en esta ocasión, he tenido el placer de leer recientemente un libro practico y muy útil, con ejemplos "claros" que muestran la capacidad de la herramienta sobre la que versa.

Se trata de Instant Traffic Analysis with Tshark How-To, escrito por Borja Merico (@borjamerino). Un libro escrito en ingles, fácil de leer que incluye ejemplos prácticos desde el primer momento.

¿De que trata?

Utilizando ejemplos prácticos que se van desarrollando con una dificultad gradual, ofrece una forma diferente de conocer el funcionamiento y/o las opciones que ofrece la herramienta, de análisis T-shark.

T-Shark es el analizador de protocolos en línea de comandos incluido en el programa wireshark. Con esta herramienta se pueden realizar capturas de tráfico de red, analizar los paquetes capturados, obtener estadísticas, datos transferidos, etc, todo ello desde la línea de comandos del sistema. 

En el libro aprenderás a utilizar la herramienta para detectar un ataque del tipo ARPSpoofing, detectar tráfico de una red botnet y/o malware, entre otros.


¿Quiero leer algo antes de decidirme?


Aquí tiene un ejemplo de lo que vas a encontrar en el libro: "Cómo convertirte en un experto analizando el tráfico de red en un análisis forense con la herramienta T-Shark? ... 

http://www.packtpub.com/article/analyzing-network-forensic-data-become-expert
Más lo podrás conseguir en:
¿Donde se puede comprar?

Se encuentra disponible en formato electrónico y/o físico (tapa blanda).

Packpub - Instant Traffic Analysis with T-Shark How-To
Amazon  - Instant Traffic Analysis with T-Shark How-To


#ST2Labs

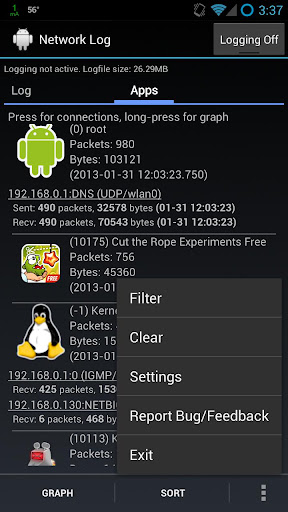
¿Qué es Network Log?

Es una aplicación que se encarga de monitorizar en tiempo-real el registros (logs) de las conexiones de datos generado por el módulo iptables en el dispositivo móvil con Android.

La aplicación organiza la información en tablas y gráficos para que sea sencillo analizar la información disponible.


Iptables: se encuentra disponible en el núcleo (kernel) Linux (también en el kernel de Android)  que permite interceptar y manipular paquetes de red. Dicho módulo permite realizar el manejo de paquetes en diferentes estados del procesamiento, por ejemplo: realizar funciones de cortafuegos (filtrar), registrar el tráfico de la red, o incluso implementar el servicio de traducción de direcciones (NAT).
Además, la aplicación muestra estadísticas del uso de la conexión a Internet, muy útil para controlar el gasto de datos, sobre todo cuando no se dispone de tarifa plana.


Requisitos

Para utilizar la herramienta se necesita acceso "root" al dispositivo. Por lo que es necesario realizar un jailbreak de nuestro sistema Android. 


Donwload:

Puede descargar en Google Play, o acceder al código fuente en : https://github.com/pragma-/networklog.


Cualquier momento es bueno para mejorar la Seguridad de tu Sistema, por eso, a pesar de ser Domingo, y empezar a pensar en el Almuerzo (13:35) os presento a Pratriot NG 2.0.1.

¿Qué es Patriot NG?

Patriot NG es un  HIDS, desarrollado por el español Yago Jesús, colaborador habitual del Blog Security by Default. Es un Host IDS gratuito para los sistemas operativos Windows, este Host IDS es una herramienta que detecta cambios "sospechosos" en la configuración del sistema y/o ataques en nuestra red de área local, como por ejemplo la red inalámbrica.

HIDS, Sistema de detección de intrusos en un Host. Busca detectar anomalías que indican un riesgo potencial, revisando las actividades en la máquina (host). Puede tomar medidas protectoras.[Wikipedia]

Las características de esta aplicación son:
  • Monitorización de cualquier cambio en las "claves" del Registro de Windows
  • Alertar sobre creación de nuevos usuarios y servicios en el Sistema
  • Alertar sobre la configuración de nuevos programas en el registro de inicio automático en el bootloader del Sistema
  • Detección de cambios en el archivos "host" del Sistema Windows
  • Modificación de la configuración de Internet explorer
  • Detección de cambios en las tareas programadas (ejecución planificadas de aplicaciones)
  • Alerta sobre posibles ataques MiTM, monitorizando los cambios en la tabla ARP.
  • Control sobre la instalación de nuevos drivers en el Sistema.
  • Detección de la compartición de nuevos recursos en la red.
  • Sistema de protección en las conexiones de Red, previniendo la creación de nuevas conexiones sin autorización previa (ventanas de notificación y alerta).
  • Monitorización de cambios sobre archivos críticos del Sistema (DLL, etc) y prevención de técnicas de ocultación de ficheros en Windows.
  • Detección de tráfico anómalo en la red, y prevención de ataques ARP Spoofing
Como se puede observar, la lista de características es bastante amplia, y proporciona un nivel más de protección a nuestros Sistemas Windows.

Descarga

La herramienta es gratuita y esta disponible tanto para windows 32 bits como windows 64 bits, se puede descargar en el siguiente enlace:

Requisitos previos: [*] You need Winpcap to run Patriot NG [*] Install it first

Windows XP, Windows Vista, Windows 7 (32Bits)
Windows XP, Windows Vista, Windows 7 (64Bits)
Conclusión

Esta aplicación va dirigida, especialmente a usuarios con conocimientos medios/alto sobre el Sistema operativo Windows, Internet y en general sobre Seguridad. Esto se debe a que es habitual encontrarse con ventanas de alertar que te solicitan autorizar una determinada acción como "prevención", y en ocasiones se tratan de conexiones legitimas y/o cambios legítimos que deben ser autorizados.


Por ello, la utilización de la herramienta, requiere de ciertos nivel de conocimientos previos, no obstante la instalación, es totalmente automática, al igual que la configuración proporcionando la protección de tu sistema desde el primer momento en que se ejecuta y es muy poco intrusiva.

Los mensajes de alerta son claros y concisos, permitiendo rápidamente decidirte sobre la acción que se ha tomar.

Fuente | Patriot NG Website
¿Qué es Flash Proxy?

Flash Proxy, es un servidor proxy en miniatura que se ejecuta en tu navegador web, a través de la ejecución de una archivo shockwave-flash. En particular, este servidor proxy esta siendo utilizado como puente de conexión a la red TOR (ya os he hablado de TOR en este otro artículo). De hecho, mientras te encuentres visitando dicha website, se estará ejecutando ese flash proxy en background y tu navegador se habrá convertido en un proxy "disponible" para acceder a la red TOR.
Proxy: es un programa o dispositivo que realiza una acción en representación de otro, como por ejemplo: la navegación web HTTP/HTTPS.
¿Cómo funciona?

Lo mejor para entender el funcionamiento es observar la siguiente imagen:
(1) El cliente se registra en el facilitador de la red TOR.

El facilitador es el encargado de organizar las comunicaciones entre clientes, proxy. Es decir, es el responsable de poner en contacto a unos con otros.
En el paso (2) ocurre exactamente lo mismo, salvo, que en esta ocasión el que se registra en el facilitador es el "Flash Proxy", indicando su dirección.

(3) El Facilitador proporciona una dirección de entre todos los proxys disponibles.

(4) El flash proxy establece comunicación con el cliente que solicita utilizar dicha conexión para utilizar la red TOR,

(5) El flash proxy, se conecta con un Nodo relay de TOR.

El motivo de utilizar el flash proxy, es debido a que el cliente TOR, no puede comunicarse directamente con el Nodo TOR Relay, es por ello que se utiliza un Proxy como intermediario. En este caso, particular, se utiliza el flash proxy.

Pero esto ¿Cómo se usa?

Se necesita disponer de un cliente TOR, .... Más información en la propia página web. (https://crypto.stanford.edu/flashproxy/)


Detalles técnicos y curiosidades:

Analizando con detalle la página web de Flash Proxy, descubrimos que se esta ejecutando un iframe, tal y como nos comunican al inicio de su página, que contiene un archivo flash embebido. Este archivo flash es el siguiente:
Archivo Flash contenido en el <iframe> es:https://crypto.stanford.edu/flashproxy/swfcat.swf
Es curioso descubrir como se deshabilita la función del proxy, si consultamos la página web desde un dispositivo móvil como por ejemplo: Android. Menos mal, de no ser así tendríamos en el móvil un servidor Proxy como bridge a la red TOR consumiendo batería y recursos de red.

A continuación parte del código javascript, incluido en la URL que contiene el enlace al archivo shockwave-flash proxy.

URL: http://crypto.stanford.edu/flashproxy/embed.html 

function flashproxy_should_disable()
{
var ua;

ua = window.navigator.userAgent;
if (ua != null) {
var UA_LIST = [
/\bmobile\b/i,
/\bandroid\b/i,
/\bopera mobi\b/i,
];

for (var i = 0; i < UA_LIST.length; i++) {
var re = UA_LIST[i];

if (ua.match(re)) {
return true;
}
}
}

return false;
}

Un Saludo.


Fuente | Twitter | List TorProject 
Durante una auditoría de seguridad, o en la investigación de un incidente de seguridad, es de gran utilidad, e incluso necesidad, analizar el tráfico de red, para ello contamos con muchas herramientas, la más "popular" sin lugar a dudas es wireshark. No obstante, en ocasiones, una herramienta tan completa como wireshark puede resultar "tediosa" de utilizar en momentos en los que se necesita rapidez e inmediatez.

Es por ello, que os presento a SmartSniff, una herramienta freeware, desarrollada por Nirsoft, que permite capturar de forma rápida y sencilla las conexiones TCP/IP.

¿Qué es SmartSniff?

Es un analizar de tráfico de red, que permite capturar los paquetes de red (TCP/IP) que circulan por la interfaz de red de nuestro equipo, organizandolos por su conversación entre el cliente y el servidor. Incluye la capacidad de ver la conversacion en ASCII para los protocolos básicos (HTTP, SMTP, POP3 and FTP), el resto de protocolos se visualiza en modo hexadecimal.


Es muy util sobre todo por que relaciona las conexiones con los servicios que las originan, el número de paquetes enviados, el tamaño total de los paquetes y el consumo de los recursos de ancho de banda, es decir, la velocidad de red (Kb/s).

Presenta algunas limitaciones, cuando la conversación TCP/IP es excesivamente "larga" y no la muestra, pero en general, es una herramienta que permite visualizar rápidamente, la conexiones que se estan generando, direcciones IP (origen/destino), los puertos de conexión (origen/destino), direcciones MAC, fecha/hora, etc. Además, por supuesto, del contenido del paquete.

La herramienta puede ser util, para detectar la presencia de Malware en tu equipo, o para los desarrolladores como herramienta de depuración.

Requisitos:

SO Windows: Windows 98/ME/NT/2000/XP/2003/2008/Vista/Win7

La herramienta utiliza tres modo de captura:

1) Raw Sockets (Only for Windows 2000/XP or greater).
2) WinPcap Capture Driver: Allows you to capture TCP/IP packets on all Windows operating systems.
3) Microsoft Network Monitor Driver (Only for Windows 2000/XP/2003).

Mi recomendación es utilizar el driver winpcap correspondiente.

Traducción al Español:

1) Ejecutar: smsniff.exe /savelangfile
2) Descargar el archivo de lengua en Español: http://www.nirsoft.net/utils/trans/smsniff_spanish.zip
3) Sustituir el nuevo por el antiguo, sobreescribiendo el fichero (smsniff_lng.ini) antiguo por el nuevo.
 
Descargar:

Desarrollador: Nirsoft
Tamaño: 84Kb / 113Kb / 151 Kb

CISCO has developed the following technical document for strong network security based on his security framework, the Cisco Security Framework (CSF).

Now I'm going to share with all of you a brief introduction of the content of this paper.
What's Network Security Baseline?

This document is a support guide to strong network security based on CISCO Systems. This guide presents the fundamental network security elements that are key to developing a strong network security baseline, and it is designed to assist in this endeavour by outlining those key security elements that should be addressed in the first phase of implementing defense-in-depth.

The keys areas of security baseline:
  • Infrastructure Device Access
  • Routing Infrastructure
  • Device Resiliency and Survivability
  • Network Telemetry
  • Network Policy Enforcement
  • Switching Infrastructure
To prevent that default security settings become into a trouble, CISCO has developed this "security baseline" for hardening network facilitites in order to support network administrator in its labor.

In order to ensure a comprehensive solution, the Cisco Security Framework (CSF) is applied in the development of Network Security Baseline. CSF provides a comprehensive method of assessing and validating the security requirements of a system.

What's Cisco Security Framework?

The Cisco Security Framework (CSF) is a security operational process model aimed at ensuring network, and service, availability and business continuity. It is designed to identify current threat vectors through the use of best common practices and comprehensive solutions.

Cisco Security Framework (CSF).

Harden network infrastructure, isolate hosts and services, and enforce security policies. To achieve this total visibility and complete control, enforce network policy.

The Network Security Baseline presented may be used as a reference model during the initial assessment and gap analysis phases. It provides the minimum requirements for control and management protection. Strengths and weaknesses of real-world networks can be identified by comparing them against the baseline.

How to should I used this paper?

CISCO addresses the security configuration in each of key areas of security baseline matching with CSF Methodology. For each key areas the CSF Methodology is assessed and aplied where it highlight the technologies and features identified for baseline secure supported by Cisco IOS plattform.  In fact, all sample configurations in this paper are based on Cisco IOS platforms and features.

The follwing table is a sample of CSF Methodology assessment into "Infraestructure Device Access" area.

Table - Applying CSF Methodology in Infraestructura Device Access - Technology need to be hardening.

This is a great handbook for hardening a Network based on CISCO System, even you can get strong knwologedment in network security for applying in other devices.

If you are a network administrator and have something to do with Information Security, I highly recommend  you.