Mostrando entradas con la etiqueta Framework. Mostrar todas las entradas

No es la primera vez que hablo sobre Qubes en el blog (aquí y aquí), es un proyecto muy interesante que intento seguir de cerca. En esta ocasión voy a contaros que es lo que están preparando la gente de InvisibleThings Labs, capitaneados por .

En marzo, Joanna escribió un artículo muy interesante en su blog, donde explica que era Qubes y qué no es Qubes, y hacia donde se dirige, es decir, en que se ha convertido.

¿Qué es Qubes?

Para empezar Qubes no es una distribución de Linux, solo lo parece debido a que utiliza Fedora 18 como plantilla base para establecer el entorno de ventanas (interfaz de usuario) de control y/o dominio principal. Tampoco es un hypervisor, al uso, basado en XEN, este solo se utiliza para garantizar el aislamiento de las aplicaciones durante su ejecución, creado contenedores aislados seguros mediante la tecnología de  virtualización de XEN.

Bien, entonces ¿Qué es Qubes?

  • Una forma sencilla de como se puede configurar de forma segura y usar virtualización para trabajar con entornos (dominios) seguros de trabajo y minimizar al máximo los riesgos.

  • Proporciona un interfaz de usuario (insolated) segura, mientras se ejecutan al mismo tiempo múltiples aplicaciones en diferentes entornos virtualizados todos juntos y manejados bajo el dominio principal y/o de escritorio.

  • Garantiza el intercambio de información entre dominios (entornos virtuales (AppsVM)) de forma segura con una gestión centralizada de las políticas, como por ejemplo el intercambio de ficheros.

  •  Incluye un modulo para crear servicios adicionales (addons / plugins) que amplian las funcionalidades y características de framework. Por ejemplo, TorVM, Split GPG, o conversor seguro de documentos PDF, etc.

  • Posibilidad de manejar múltiples sistemas operativos ejecutándose en diferentes entornos seguros y aislados, según las necesidades de cada uno.
Esto es solo el principio, según palabras de la propia Joanna, Qubes se ha transformado en un framework que pretender revolucionar la forma de entender la gestión de los sistemas operativos y/o aplicaciones.

La próxima versión de Qubes (v3) dará paso a Qubes Odyssey Framework, donde se introducirá un nuevo concepto que permitirá abstraer la capa que proporciona la seguridad de los entornos en ejecución, es decir, el hypervisor, lo que se le conoce como Qubes HAL: Hypervisor Abstraction Layer.

Pero de ello (Qubes HAL) os hablaré en otro artículo.

Un Saludo.
¿Qué es Xenotix?

Es un proyecto OWASP liderado por Ajin Abraham, que consiste en proporcionar un framework a los "Pentester" para detectar y explotar vulnerabilidades XSS. Este framework es capaz de inyectar código XSS en la páginas WEB escaneadas y en las que se ha detectado una vulnerabilidad presente.

En definitiva Xenotix es la unión perfecta entre una herramienta XSS Scanner y aquella que permite poner a prueba dichas vulnerabilidades XSS Explotation Kit. Con Xenotix se tiene la herramienta perfecta para los #Pentester, o lo que es lo mismo, para los profesionales de poner a prueba las aplicaciones WEB.

¿Cómo funciona?

El funcionamiento es muy sencillo, se proporciona la URL de la página WEB y la variable que va a ser analizada, en la intefaz (GUI) del framework.

Luego existe dos modo de operación: Manual y Automático. En el modo automático la herramienta realizará un prueba automática de detección e inyección de "payload" en la página variable de la URL proporcionada. 

Una vez confirmada la vulnerabilidad podrá inyectarse un "payload" especifico como por ejemplo una shell inversa.

Puedes observar el funcionamiento de la herramienta en el siguiente vídeo, que recomiendo ver ;)

O si lo prefieres puede descargarte el [White Paper] sobre como detectar y explotar una vulnerabilidad XSS con Xenotix.

Características de Xenotix Framework

  1. Built in XSS Payloads
  2. XSS Key logger
  3. XSS Executable Drive-by downloader
  4. Automatic XSS Testing
  5. XSS Encoder
  6. XSS Reverse Shell (new)

En definitiva, es una herramienta perfecta para construir PoC (Pruebas de concepto) tanto a nivel educativo como en la presentación de los informes de resultados de un test de penetración.

Download / Descargar


Enjoy it!! 


Por supuesto Seguridad para Todos, y en particular, el autor de éste artículo no se hacen responsables del uso que de él se pueda hacer. Dado que el opbjetivo del artículo es meramente informativo y/o con fines educativos.

Más información: XenotiX Web Home


OSSAMS es un framework, aún en fase de desarrollo, creado Cody Dumont, Adrien de Beaupre y Darryl Williams.

Este proyecto ha sido concebido para solucionar el problema de tener que correlar manualmente las salidas y/o resultados de las herramientas de seguridad durante las pruebas de seguridad de un Sistema (Auditorías, Test de penetración, etc). Es un framework a través del cual podremos guardar distintos ficheros de configuración, ficheros de resultados de las herramientas, etc. dentro de una misma base de datos para poder normalizar los datos y analizar mejor el riesgo de los sistemas de información.

OSSAMS es un framework que proporciona un conjunto de herramienta que facilita a los analista de seguridad la correlación y normalización de la información obtenida durante las auditorías, test de penetración y/o análisis de vulnerabilidades.

¿Cómo funciona?

Se basa fundamentalmente en un conjunto de "herramientas" que automatizan el proceso de adaptar, homogeneizar y normalizar los resultados que proporcionan las diferentes herramientas de seguridad, de forma que se tengan todas las "salidas" del análisis de Seguridad en el mismo formato y en un mismo lugar.

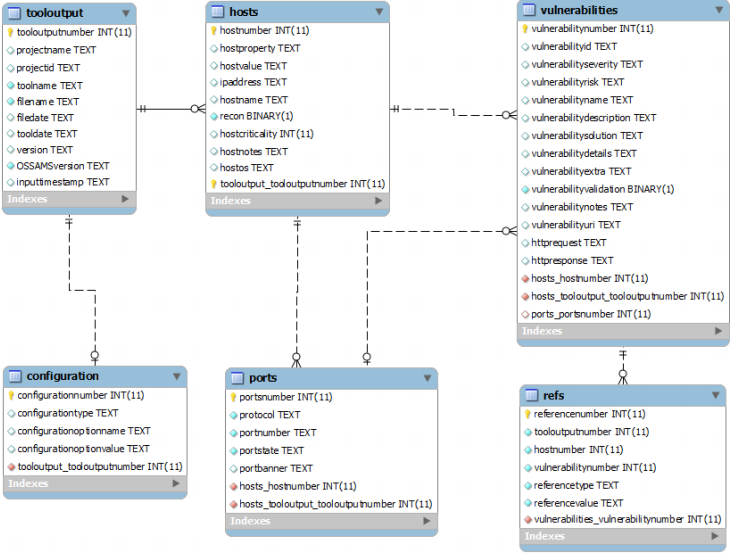
Una vez "parseadas" (formateadas/normalizadas) todas las salidas, estas se almacenan en una base de datos (MYSQL) diseñada según el formato normalizado, que presenta el siguiente esquema de diseño relacional:


El framework OSSAMS, extrae la información que proporcionar cada herramienta de seguridad de una forma estructurada y organizada (XML), y las almacena en una Base de Datos (BD) según el esquema de diseño anterior [2].

¿Herramientas soportadas por OSSSAMS?

OSSAMS permite la estructuración homogénea y normalizada de la información que proporcionan las herramientas de seguridad, se debe ir analizando cada una de las salidas (resultados) de las herramientas y realizar la adaptación y/o tratamiento de los datos necesaria (parser en ingles). Es decir, a medida que  avanza el proyecto se van incluyendo nuevas herramientas soportadas por el sistema de normalización del framework. 

Hasta el momento las herramientas de seguridad soportadas por OSSAMS son:

acunetix, burp, grendel, nessus, netsparker, nexpose community, nikto, nmap, ratproxy, retina community, skipfish, sslscan, w3af, wapiti, watcher,  websecurify, zap.

ROAPMAP (proximos pasos):

Appscan, arachni, core impact, fierce, httprint, iss, languard, metasploit, ncircle, nexpose, n-stalker, ntospider, openvas, proxystrike, retina, saint, sandcat, webcruiser, webinspect, wsfuzzer ....

Código Fuente OSSAMS

Es un código "alpha" en fase de desarrollo, que acaba de empezar pero es muy prometedor, a continuación os dejo los enlaces para su descarga:

  • ossams-parser-SecTor-2011 - Initial Python Parsers into MySQL Database by OSSAMS Python parsing scripts for Release at SecTor 2011 by Adrien de Beaupre
  • get-AD-ACL-v02  – PowerShell script to audit DACLs within AD, ALPHA Code by Cody Dumont
Referencias: