Mostrando entradas con la etiqueta Converter. Mostrar todas las entradas

Revisando algunos antiguos post en #ST2 (www.seguridadparatodos.es) me he topado con la actualización de una herramienta que considero muy interesante para los profesionales que se dedican a la realización de test de penetración o hacking ético.

Se trata de converter, resulta que la primera vez que hable de ella se encontraba en la versión 0.8, y en este artículo os traigo las novedades de la versión 0.11.

Novedades

UNESCAPE File (incluido en el Menu File)

Esto nos permitirá extraer un texto plano (text) a fichero (file). De gran utilidad durante el análisis de algún Javascript y este esta utilizando JSBeautifier (only Javascript - sino no el código no fuera javascripts entonces no dara buen resultado).


Convertert Binary File
Se añade la capacidad de eliminar los bytes del fichero antes convertir el fichero a binario.


Sort Text 
Ahora en el menu de "Sort Text" se puede ordenar el texto por caracteres, filas o CSV.


Range Search/Replace
Tools Menu incluye la opción Range Search/Replace nos permite hacer una búsqueda y reemplazar usando uno de los tres métodos disponibles tal y como se puede observar en la siguiente captura de pantalla.


Un ejemplo a continuación de la nueva característica y sus métodos de búsqueda y reemplazo.


Key Search / Convert - Calculate Distance

Se ha incluido un método que trata de encontrar múltiples claves XOR. Si quieres conocer como funciona lee el siguiente artículo.

Importar un fichero sospechoso de ser un ejecutable en el programa, solo 1K es necesario, se hace click en "calculate distance" y automáticamente el programa utilizará los primeros Bits para evitar múltiples falsos positivos cuando se utiliza el tamaño completo. Es decir, cuando se tienen un texto muy corto o un offset demasiado grande.


Una gran herramienta indispensable para cualquier pentester o forencics, ya que permite trabajar con los ficheros para descubrir posibles "malware" o código dañino.

Descargar

Referencia:
http://www.kahusecurity.com/2014/converter-updated/
http://www.kahusecurity.com/tools/


Hay algunas veces en las que tanto si estas realizando un test de penetración como auditoria de código fuente, y/o posiblemente un análisis forenses, sientes la necesidad de convertir un texto ofuscado, codificado en algo que pueda ser entendido, esto suele llamarse el formato "humano". (suena raro verdad?).

He dado con una herramienta que no conocía y que es tremendamente útil, y esto es sobre lo que voy a hablar hoy:

¿Qué es Converter?

Es una herramienta que sirve para convertir datos de un formato a otro (a / desde), también puede buscar / reemplazar los datos, extraer datos, encontrar XOR / ROT / SFT. Soporta la importación, exportación, dividir, unir y/o convertir archivos, y alguna que otra cosa más. 

La herramienta fue pensada en su origen para analizar y deobfuscating scripts maliciosos por lo que no esta pensada para manejar grandes volúmenes de información. 

Puede ser útil para ofuscar (codificar) un ataque del tipo XSS, código javascript, o averiguar una password de una base de datos que esta codificada en Base64. A que seguro que ya estáis pensando en otras muchas  aplicaciones para esta herramienta.
Converter - Conversion Options

Algunos de los formatos (ver imagen superior) son:
  • Tex to Hex
  • Hex to Tex
  • Hex to Binary
  • Binary to Hex
  • Text to Base64
  • Base64 to Tex
  • Hex to Base64
  • Base64 to Hex
  • Encode HTML / DecodeHTML
  • Escape / Unescape
Además tiene muchas más opciones que os invito a probar:, por ejemplo: MD5/SHA256 hash 


Instalación

Es muy sencillo, descargar, descomprimir y ejecutar. A continuación os dejo una captura de pantalla para que os familiaricéis con la interfaz, simple y sencilla.

Converter - GUI


Download


Windows
MD5: BFD83C2F046B9C5C978CDE5FDB8013DC


Ejemplos extraído de la web del autor
Ejemplo: Here’s Neutrino Exploit Kit’s latest obfuscated file


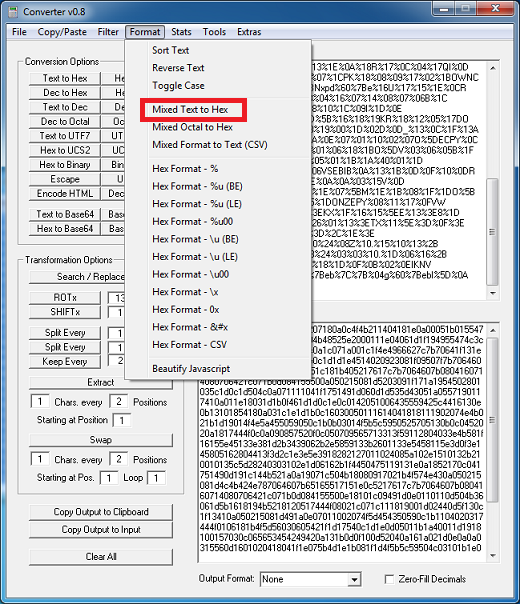
Para obtener el exploit, se debe primero formalizar la entrada a HEX, por lo que se realiza un Mixed Tex to Hex (tal y como se muestra a continuación). 


A continuación, se realiza decodificación utilizando la función XOR to Tex, y ya tenemos el código en "human text".


ya estáis pensando el la herramienta BEeF y la posibilidades de Converter no?

No olvidéis que la información de este Blog es meramente de divulgación y/o educación, cualquier otro uso de esta información no es responsabilidad del autor de este artículo.

Más ejemplo de uso en la web del autor.

Vía el twitter de Yago Juesus (@YJesus)