Mostrando entradas con la etiqueta Chrome. Mostrar todas las entradas

Si eres de los que utiliza Google Chrome como navegador por defecto a diario en casa y el trabajo, te recomiendo que sigas leyendo.

-- Google Chrome Plugins - Password Alert

Google presenta una extensión para Google Chrome que te ayudará a protegerte frente a ataques de phishing que intentan conseguir tu contraseña de acceso a las cuentas de Google.
Alerta de protección de contraseña te ayuda a protegerte contra ataques de phishing
by Google.
Alerta de protección de contraseña también intenta detectar páginas de inicio de sesión de Google falsas antes de que introduzcas tu contraseña. Para ello, Alerta de protección de contraseña comprueba el código HTML de cada página que visitas para verificar si se trata de una página de inicio de sesión de Google auténtica.


¿Qué protege?

Alerta de protección de contraseña no protege las ventanas de incógnito, las aplicaciones de Chrome ni las extensiones de Chrome. Tampoco protege contraseñas de servicios que no son de Google. Alerta de protección de contraseña solo funciona en el navegador Chrome si JavaScript está activado.
Protege las contraseñas de los servicios de Google frente a ataques que pretender robar y suplantar nuestra identidad digital.

Privacidad

¿Alerta de protección de contraseña guarda mi contraseña o mis pulsaciones de teclas?

No, Alerta de protección de contraseña no almacena ni tu contraseña ni tus pulsaciones de teclas. En su lugar, guarda una miniatura segura de tu contraseña y luego la compara con la miniatura de tus pulsaciones de teclas más recientes en Chrome.

¿Adónde envía datos Alerta de protección de contraseña?

Si usas Alerta de protección de contraseña en una cuenta de Gmail, no se enviará ningún dato de tu ordenador. Si un administrador de Google for Work elige implementar Alerta de protección de contraseña en tu dominio, el administrador recibirá alertas cuando se active Alerta de protección de contraseña

Download

Descarga e instala la Extensión para Google Chrome:

https://chrome.google.com/webstore/detail/password-alert/noondiphcddnnabmjcihcjfbhfklnnep

#ST2Labs
@rhodius | @seguridadparatodos | @st2labs
Ha pasado la borrasca, las nubes, los días de vacaciones y con la aparición del Sol llega el "calorcito" y las actualizaciones de Seguridad. 

En particular, hoy le ha tocado el turno a Chrome, el navegador Web de Google. Al parecer el plan de Google para convertir a su navegador en el más "seguro", mediante un sistema de recompensas, está recogiendo sus frutos en forma de actualizaciones. Y para esta ocasión la actualización (versión 18.0.1025.151m) corrige múltiples vulnerabilidades, al menos 12, de los cuales 7 son considerados "críticos" y 4 "medios".

Importancia: Alta
Se recomienda actualizar lo antes posible.

Aunque el navegador se encuentra configurado para que realice las actualizaciones de forma automática, se puede forzar la actualización desde el apartado de opción "Acerca de Google Chrome" en el menú de herramientas, y dejando que el propio navegador se actualice o seleccionando Actualizar.


Tras la actualización, deberéis de ver la versión 18.0.1025.151m:


Detalles técnicos de las Vulnerabilidades

  • [106577] Medium CVE-2011-3066: Out-of-bounds read in Skia clipping. Credit to miaubiz.
  • [117583] Medium CVE-2011-3067: Cross-origin iframe replacement. Credit to Sergey Glazunov.
  • [117698] High CVE-2011-3068: Use-after-free in run-in handling. Credit to miaubiz.
  • [117728] High CVE-2011-3069: Use-after-free in line box handling. Credit to miaubiz.
  • [118185] High CVE-2011-3070: Use-after-free in v8 bindings. Credit to Google Chrome Security Team (SkyLined).
  • [118273] High CVE-2011-3071: Use-after-free in HTMLMediaElement. Credit to pa_kt, reporting through HP TippingPoint ZDI (ZDI-CAN-1528).
  • [118467] Low CVE-2011-3072: Cross-origin violation parenting pop-up window. Credit to Sergey Glazunov.
  • [118593] High CVE-2011-3073: Use-after-free in SVG resource handling. Credit to Arthur Gerkis.
  • [119281] Medium CVE-2011-3074: Use-after-free in media handling. Credit to Sławomir Błażek.
  • [119525] High CVE-2011-3075: Use-after-free applying style command. Credit to miaubiz.
  • [120037] High CVE-2011-3076: Use-after-free in focus handling. Credit to miaubiz.
  • [120189] Medium CVE-2011-3077: Read-after-free in script bindings. Credit to Google Chrome Security Team (Inferno).


Bajo uno de los principios de la Seguridad de la Información "Si no lo necesitas deshabilitalo", acaba de ser lanzada SSLCop, una herramienta que te permitirá controlar por países el grado de confianza que se le asigna a los certificados raíz (CA) en el almacen que tienen los navegadores WEB y que posteriormente son utilizados para establecer conexiones seguras (HTTPS) entre cliente y servidor, como por ejemplo, cuando se acceder a facebook, twitter, gmail o la banca on-line.
 "If you don't need it, disable it"
La idea principal, es controlar el grado de confianza según el país donde te encuentras, para evitar el uso "fraudulento" de los certificados robados (falsos) en el caso Diginotar y Comodo, que eran certificados totalmente válidos emitidos para China, Bermudas o Macao. Por lo tanto, porque "CONFIAR" por defecto en los certificados raíz (CA) emitidos en todos los países, y no tan solo en aquellos que me inspiran confianza, por ejemplo: España.


SSLCop, es una herramienta desarrollada inicialmente para los navegadores Internet Explorer y Google Chrome, se podrá bloquear aquellos países que no inspiren ninguna confianza, es una lista negra donde se añaden aquellos países para los que bloquearemos la "confianza" depositada por defecto, para evitar que certificados falsos emitidos por entidades certificadores válidas (reales) puedan ser utilizados fraudulentamente, en nuestra actividad diaria en Internet.

Download

Se puede descargar en el siguiente enlace.

Más información en: http://www.securitybydefault.com/2012/03/sslcop-10.html

Sometimes, when I wanna improve the security in windows system, and I start playing with firewall outbound rules. The normal working in windows firewall is permit all outbound connections, it's insecure configuration. But it is the default security policy.

Background

I have at least three (3) browser installed in my Windows 7, one of this is Google Chrome, to my surprise when I was to add outbound firewall rule and obtained the following error message:
Error 138 (net::ERR_NETWORK_ACCESS_DENIED): Unable to access the network.

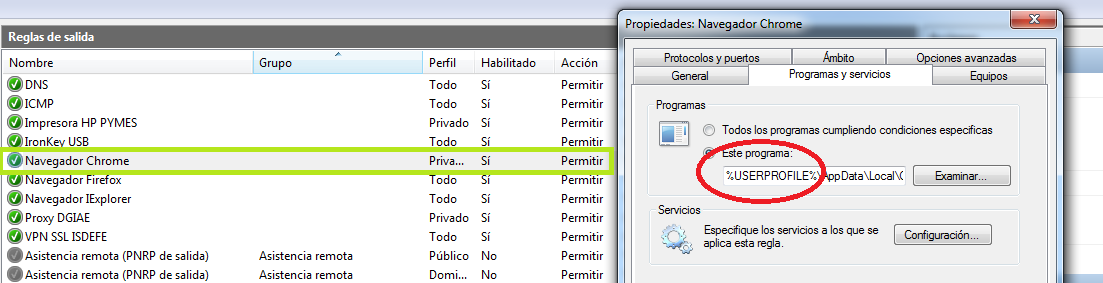
This error Why? I can't understand anything, How can it be? All is correctly configured, there was added a specific firewall rule to permit outbound traffic for any connection from Google Chrome program (Look the picture below).

Windows 7 Firewall Rule (Spanish text).
Especially when I had the same firewall rule to Firefox browser, and it working well! What is happening?

The Problem is in the Path

I had to research the origin of problem and I find out the problem with directory path! wo!... The problem lies in the path of executable program. It seems the windows firewall don't allow to add rules with different path than %PROGRAM FILES%.

This mechanism is to block the virus / malware behavior, Seriously? Can anyone belive that? I sincerely think that behavior is a error of windows firewall, because what prevents a virus installed in any directory path.

Solution


When the Google Chrome is tipically installed, it place in the following path:

%USERPROFILE%\AppData\Local\Google\Chrome\Application\chrome.exe

To change this path, it is neccesary to donwload a MSI packaged!

%PROGRAM FILES%\Google\Chrome\Application\chrome.exe

Donwload MSI Google Chrome

With, this new path the firewall rules works well.

Optionally, it can be setting up a specific protocol to restrain the traffic type, for example, it configure to TCP by 80 and 443 destination port.


I have recieved a curious mentions in twitter from @itxaka user, that said:
"Feels weird to follow sec people and click on their pdf and shortened links.@secbydefault @Securityartwork @seguridadxato2 @sergiohernando"
This mention has encouraged me to write this post!


Background

A lot of times, preferably in twitter service, we usually short URL for reducing characters in the tweets. However, this use can be unsafe and used for bad intent, like phising, browser exploit or even spam.

This security isssues are not new, but, sometime when we are following security reseachers or infosec people comes the following quiestion. Can we trust in the short URL what they share with all us? the anwser is not easy, each one have to do an "act of faith" not? Really? Do you think it necessary do an "act of faith"?

There are some security tools for avoid to have to do an "act of faith" when you are following anyone in twitter or any other social network. I'm talking about URL expander add-ons.

Tools for checking the Shortened URLs Automatically through Browser Add-Ons:

Firefox

The "http://www.longurlplease.com/" have an add-ons for Mozilla Firefox Browser that can check the Short URL for you.

Donwload Add-on.
*But now seen doesn't work.

I prefer Xpnd.it! Firefox Add-ons! | I can confirm that work fine on Firefox v10.

Donwload Add-on.
Usage is simple, the extension check automatic the short link when mouse is over it.

Example screenshots.

Google Chrome

LinkPeelr is the add-ons for Chrome that allow you know long URL before you click it. Even, this extension can process short URLs with multiple levels of indirection.

LinkPeelr takes any short URL and reveals the actual long link behind it.

Download Chrome Add-on.
Only, I have to add, it seems doesn't work in twitter website, becasuse when I put mouse on short URL link, doesn't show anything! But, I can try it out with other website with short URL and work! This is can be a bug in extension!.

McAfee Short URL Service

If you don't want to install this type of extension, maybe you can want use the McAfee Secure URL Shortener, this new service of McAfee allow you create secure "short" URL. [Chrome][Firefox].

!Be careful out there!
Seguro que en alguna ocasión has tenido que compartir el ordenador con más personas, y estoy seguro que más de una vez se ha utilizado el mismo navegador web para acceder a Internet. La utilización del mismo perfil del navegador web para acceder a Internet puede suponer un "problema", en varios sentidos, organización de tus favoritos y/o acceso a tu historial de consulta, cookies, etc.

En la mayoría de las ocasiones el acceso a este tipo de información personal no es del agrado de todo el mundo, y la "privacidad" cada vez más expuesta comienza y se acentúa cuando se comparte un equipo.

Vamos a analizar la Seguridad que ofrecen algunas de los complementos de Google Chrome para introducir la protección mediante contraseña de la información personal (historial, favoritos, cookies, etc).

En particular se van a analizar las siguientes:

Simple Startup Password, una extensión que puede ser muy interesante en cuanto hablamos de seguridad y privacidad de nuestros datos en el navegador. Lo que nos permite esta extensión es la simplicidad de bloquear nuestro navegador Google Chrome con una contraseña.
2. Perfil Seguro:
Perfil Seguro, es exactamente igual que "Simple Startup Password".


• This extension locks your browser when you press your combination. 
• It CAN also lock the extension list with your password. Just check the box in the setting page. 
• It also lets you to set the opacity (transparency) for the background when locked. 
• Masked password input box. 
• Encrypted password storage. 
• Works on all complex pages. (including Gmail) 
• Automatically lock browser when open 
• Support locking all special pages including chrome:// , and Chrome Settings page. 
• Lock and hide your bookmarks (*currently experimental) 
• and more.
Análisis de Seguridad
 
[1] y [2]

La primera impresión es que proporciona un Nivel de Seguridad: muy bajo. Esto se debe a que se puede evitar el control de una forma sencilla y rápida, simplemente iniciando el navegador desde la línea de comandos con el parámetro de desactivar la extensiones/complementos. El siguiente punto débil, es la falta de aislamiento de la extensión, y no cifrado de la contraseña, almacenándose en la misma carpeta donde se ubica el complemento.
 
Se puede evitar el control, abriendo varias "instancias" del navegador al mismo tiempo, etc.. !Quizás te sirva de protección con tu madre¡ Afirman algunos de los comentarios. xD
 
[3] Browser Lock
 
Funcionamiento y configuración

Una vez instalada la "extensión" se abre la página de configuración de la extensión, ve activan todas las características deseadas (excepto el bloqueo de los favoritos), si deseas activar esa opción te recomiendo que hagas una copia de seguridad antes de empezar.

El cifrado (no entraré en polémicas sobre si es o no realmente un cifrado) es BASE64, una medida de protección que ha estas alturas, lo considero muy insuficiente.


Resuelve parcialmente algunos de los inconvenientes mencionados en el párrafo anterior. Las limitaciones e inconveniente, es que al ser una extensión, se puede desinstalar y dejar accesible el perfil. Todavía esta por ver, que si el usuario tiene la capacidad de iniciar y ejecutar el navegador por línea de comando, entonces es posible que pueda iniciar el navegador con la opción de "deshabilitar" las extensiones. 
 
De modo, que a pesar, de ser una extensión que proporciona un nivel mayor de seguridad al Navegador, no cumple totalmente las expectativas, y se queda con una valoración media-baja.


Mi recomendación:
La mejor opción será utilizar la opción de "usuarios limitados" en Windows, e instalar el Google Chrome utilizando la gestión de perfiles con cuenta de Google!.
Gestión de Perfiles con Google Chrome

A raíz de este análisis he considera interesante, añadir / recordar que se pueden gestionar diferentes perfiles de usuarios en Google Chrome, incluso se pueden sincronizar estos en la "nube" para añadir mayor protección. No obstante, el propio Google nos recuerda que gestionar diferentes perfiles no lo protege del acceso de otros usuarios a dicho contenido, delegando esta responsabilidad en la configuración de terceros, como por ejemplo: extensiones/complementos, o configuración del Sistema Operativo.

¿Compartes un ordenador con tu familia o con tus amigos regularmente? ¿Quieres que tus marcadores, tus temas y tu configuración se almacenen independientemente de los de los demás usuarios? Puedes añadir nuevos usuarios a Chrome para permitir que todo el mundo tenga su propias copias personalizadas de Chrome en el mismo ordenador.

Cómo añadir un nuevo usuario

Haz clic en el icono con forma de llave inglesa  situado en la barra de herramientas del navegador.
Selecciona Configuración (Opciones Windows) (Preferencias en Mac y Linux) y Haz clic en Personal. En la sección "Usuarios", haz clic en Añadir usuario.
 
Aparecerá una nueva ventana para el usuario, con un icono especial para el usuario en la esquina superior. En este panel, puedes iniciar sesión en Chrome con una cuenta de Google para asociar la cuenta al usuario. (Si se realiza esto, toda la información del usuario se guardará en la "nube" y con ello se podrá añadir un control por contraseña (usuario google) al perfil).


Una vez que hayas iniciado sesión, todos los marcadores, las aplicaciones, las extensiones, los temas y la configuración del navegador del usuario se sincronizarán con la cuenta. Si prefieres, puedes omitir este paso y no iniciar sesión. En tal caso, la configuración del usuario solo se guardará en el ordenador.

La capacidad para añadir varios usuarios a Chrome está destinada a ofrecer una manera rápida y sencilla de configurar las copias personalizadas de Chrome para los usuarios que ya estén compartiendo Chrome en el mismo ordenador actualmente. No está destinada a proteger tus datos frente a otros usuarios que usen tu ordenador. Para proteger realmente tus datos de que otros usuarios puedan verlos, usa las cuentas de usuario integradas en el sistema operativo que elijas.

Un Saludo.
Hoy en nuestra sección Security Chrome Add-Ons (SCADs), os presentamos el plugin de Google Chrome para la aplicación Cryptochat.


¿Qué es?


Cryptochat es una aplicación web open source, que te permite llevar a cabo conversaciones de chat cifradas (AES-256) de hasta 21 usuarios en cualquier Sistema y/o dispositivo, pues es compatible con Android, iPhone y Blackberry.

Además, la aplicación esta preparada para integrarse con TOR, por lo que además de proporcionar "confidencialidad", al usarla junto a TOR, añadiríamos "Privacidad/Anonimato".

¿Cómo funciona?

Una vez creada la sala, se generara una contraseña "secreta" que será la llave para cifrar los mensajes, esta  será totalmente transparente al usuario. Cada usuario accede a la sala mediante la introducción del nombre de la sala creada, y se le asigna una huella (Fingerprint) para su identificación.


El cifrado de las conversaciones se realizan en lado del navegador, utiliza las librerías ( crypto-js) para realizar las tareas de cifrado, además cada mensaje esta sometido a controles de integridad, todo ello realizado en el propio navegador, de modo que la conversación se origina cifrada en el propio navegador web del usuario, evitando que la interceptación de las comunicación entre el navegador y el servidor web, puedan comprometer la información del mensaje.

Si esto fuera poco, la comunicación entre el servidor web y el navegador utiliza HTTPS, cifrando a su ves la comunicación con SSL.

¿Que aporta el Plugins de Chrome?

Según el autor, la ventaja del add-ons radica en que los algoritmos de cifrado (scripts / librerías) son descargado una sola vez y se almacena en local, de forma que cada vez que se utilice cryptochat todo el proceso se origina en el navegador web local.

Además todas las conversaciones se eliminan de forma segura al cabo de 1 hora de inactividad. A continuación un vídeo del autor, que explica el funcionamiento.


Pruebas

En las pruebas que he realizado, para acceder a la sala basta con introducir el nombre de la SALA!, ¿Donde se pone/introduce la supuesta clave? (ver vídeo).

En este caso, si el nombre de la sala es muy evidente, por ejemplo: Testing. Cualquier persona que introduzca ese nombre al crear una sala accederá a la misma sala previamente creada, sin necesidad de ninguna clave adicional. Supongo, por un mensaje que aparece al acceder a Chat, que las clave son generadas automáticamente y de forma transparente para el usuario. El vídeo esta anticuado!, ahora para mantener secreto el acceso al chat, se debe proteger el nombre de la Sala!. Supongo e imagino que utilizará el nombre de la sala de chat, como semilla para la generación de la clave de cifrado de los mensajes.


En la nueva versión (si se le puede llamar así) del cryptochat se ha introducido un apartado donde se puede ver un "fingerprint" asociado a cada usuario, ¿Esto para que sirve? Es una forma de verificar la identidad del usuario que esta al otro lado! O al menos ese es el uso romántico del fingerprint, no? .. Esto no se explica en ningún lado.

Por tanto, mi recomendación para crear sala de chat, sería utilizar un nombre de sala "robusto", se me ocurre utilizar un SHA1 o MD5 sobre el nombre que se te ocurra, y utilizarlo para generar la sala de chat! Ese valor de MD5 sería el que se tendría que proporcionar a los demás usuarios, y acceder al chat, introduciendo el MD5 en el momento de crear la sala.
Ejemplo:
Nombre: testingMd5 Hash: fa6a5a3224d7da66d9e0bdec25f62cf0
La aplicación advierte, que a pesar de proporcionar un nivel de cifrado robusto, no hay que olvidar que no sustituye a sistemas como GPG (implementación libre de PGP - OpenPGP), y que debe usarse con cuidado. (ver imagen).


Add-ons Google Chrome
Descargar: aquí.

Fuente: Kriptopolis
Google Chrome ha liberado la versión 15 de su Navegador Web con una actualización de Seguridad (versión 15.0.874.120) que corrige mútiples vulnerabilidades.

Esta versión incluye la ultima actualización de Adobe Flash Player, que a su vez corrige las ultimas vulnerabilidades detectadas en el reproductor flash de adobe.

Importancia: Alta
Se recomienda actualizar lo antes posible.

La actualización corrige 7 vulnerabilidades, de las cuales 5 son consideradas peligrosas (altas) o muy peligrosas.

Aunque el navegador se encuentra configurado para que realice las actualizaciones de forma automática, se puede forzar la actualización desde el apartado de opción "Acerca de Google Chrome" en el menú de herramientas, y dejando que el propio navegador se actualice o seleccionando Actualizar.  


El resultado es:

Detalles técnicos de las Vulnerabilidades
  • [100465] High CVE-2011-3892: Double free in Theora decoder. Credit to Aki Helin of OUSPG.
  • [100492] [100543] Medium CVE-2011-3893: Out of bounds reads in MKV and Vorbis media handlers. Credit to Aki Helin of OUSPG.
  • [101172] High CVE-2011-3894: Memory corruption regression in VP8 decoding. Credit to Andrew Scherkus of the Chromium development community.
  • [101458] High CVE-2011-3895: Heap overflow in Vorbis decoder. Credit to Aki Helin of OUSPG.
  • [101624] High CVE-2011-3896: Buffer overflow in shader variable mapping. Credit to Ken “strcpy” Russell of the Chromium development community.
  • [102242] High CVE-2011-3897: Use-after-free in editing. Credit to pa_kt reported through ZDI (ZDI-CAN-1416).
  • [102461] Low CVE-2011-3898: Failure to ask for permission to run applets in JRE7. Credit to Google Chrome Security Team (Chris Evans).
The bugs [100465], [100492], [100543] and [101458] were detected using AddressSanitizer.

Fuente Google Chrome Releases
En esta ocasión me limitaré a hacer eco de la noticia publicada por el centro de respuesta ante incidentes de INTECO-CERT, que ha recogido en un solo artículo la "lista" de actualizaciones criticas que se han producido en el día de hoy.

El contenido de este artículo esta más orientado a personal técnico, tales como administradores de sistemas. 

Para el resto, deben de actualizar las siguientes aplicaciones, lo antes posible:
  1. Actualización del Sistema Operativo Microsoft Windows
  2. Navegador web: Mozilla Firefox v.8.0
  3. QuickTime 7.7.
  4. Adobe Schokwave
  5. SP3 de Office 2007
  6. Google Chrome
  7. Java para MacOS X

Fuente | INTECO-CERT

Estos avisos de seguridad estan orientados a usuarios con conocimientos técnicos avanzados, como por ejemplo administradores de sistemas, que quieran disponer de información práctica relevante que facilite la prevención, protección y respuesta ante incidentes de seguridad, con la mayor rapidez posible.

Siendo continuista con la sección de actualización de los navegadores web, os escribo esta noticia, comunicada ayer por US-CERT, 
Google Chrome ha liberado la versión 15 de su Navegador Web con una actualización de Seguridad (versión 15.0.874.102) que corrige mútiples vulnerabilidades que permitirían a un atacante ejecutar código arbitrario, es decir, se podría aprovechar (explotar)  las vulnerabilidades para robar información, infectar con troyanos, etc.


Importancia: Alta
Se recomienda actualizar lo antes posible.

La actualización corrige 18 vulnerabilidades, de las cuales 10 son consideradas peligrosas (altas) o muy peligrosas.


La relevancia de esta actualización, es que han añadido en esta versión protección frente a BEAST! 

Although Chrome is not directly affected by the attack, the NSS network library was updated to include a defense against so-called BEAST.

Aunque el navegador se encuentra configurado para que realice las actualizaciones de forma automática, se puede forzar la actualización desde el apartado de opción "Acerca de Google Chrome" en el menú de herramientas, y dejando que el propio navegador se actualice o seleccionando Actualizar.

Detalles técnicos de las Vulnerabilidades

  • [86758] High CVE-2011-2845: URL bar spoof in history handling. Credit to Jordi Chancel.
  • [88949] Medium CVE-2011-3875: URL bar spoof with drag+drop of URLs. Credit to Jordi Chancel.
  • [90217] Low CVE-2011-3876: Avoid stripping whitespace at the end of download filenames. Credit to Marc Novak.
  • [91218] Low CVE-2011-3877: XSS in appcache internals page. Credit to Google Chrome Security Team (Tom Sepez) plus independent discovery by Juho Nurminen.
  • [94487] Medium CVE-2011-3878: Race condition in worker process initialization. Credit to miaubiz.
  • [95374] Low CVE-2011-3879: Avoid redirect to chrome scheme URIs. Credit to Masato Kinugawa.
  • [95992] Low CVE-2011-3880: Don’t permit as a HTTP header delimiter. Credit to Vladimir Vorontsov, ONsec company.
  • [96047] [96885] [98053] [99512] [99750] High CVE-2011-3881: Cross-origin policy violations. Credit to Sergey Glazunov.
  • [96292] High CVE-2011-3882: Use-after-free in media buffer handling. Credit to Google Chrome Security Team (Inferno).
  • [96902] High CVE-2011-3883: Use-after-free in counter handling. Credit to miaubiz.
  • [97148] High CVE-2011-3884: Timing issues in DOM traversal. Credit to Brian Ryner of the Chromium development community.
  • [97599] [98064] [98556] [99294] [99880] [100059] High CVE-2011-3885: Stale style bugs leading to use-after-free. Credit to miaubiz.
  • [98773] [99167] High CVE-2011-3886: Out of bounds writes in v8. Credit to Christian Holler.
  • [98407] Medium CVE-2011-3887: Cookie theft with javascript URIs. Credit to Sergey Glazunov.
  • [99138] High CVE-2011-3888: Use-after-free with plug-in and editing. Credit to miaubiz.
  • [99211] High CVE-2011-3889: Heap overflow in Web Audio. Credit to miaubiz.
  • [99553] High CVE-2011-3890: Use-after-free in video source handling. Credit to Ami Fischman of the Chromium development community.
  • [100332] High CVE-2011-3891: Exposure of internal v8 functions. Credit to Steven Keuchel of the Chromium development community plus independent discovery by Daniel Divricean.
The bugs [94487], [96292], [96902], [97599], [98064], [98556], [99294], [100059], [99138] and [99211] were detected using AddressSanitizer.


NOTA: muchas de estas vulnerabilidades han sido encontradas dentro del programa de "recompensas" que tiene Google, para todos aquellos que descubran vulnerabilidades y por tanto mejoren su producto. En esta ocasión han llegado a pagar 12.000$ a miaubiz!!

Fuentes: US-CERT |  Google Chrome Releases