

En este artículo, os voy a hablar de OWASP Mantra - Security Framework, cuyo proyecto consiste en desarrollar una navegador WEB especialmente diseñado para el Analisis de Seguridad WEB.
¿Qué es MANTRA?
Mantra es un navegador especialmente diseñador para el análisis de seguridad WEB. Este navegador WEB esta desarrollado sobre la base de los principales navegadores, existiendo una versión en fase BETA sobre el motor de Firefox, y una versión en desarrollo (ALFA) sobre Google Chrome.
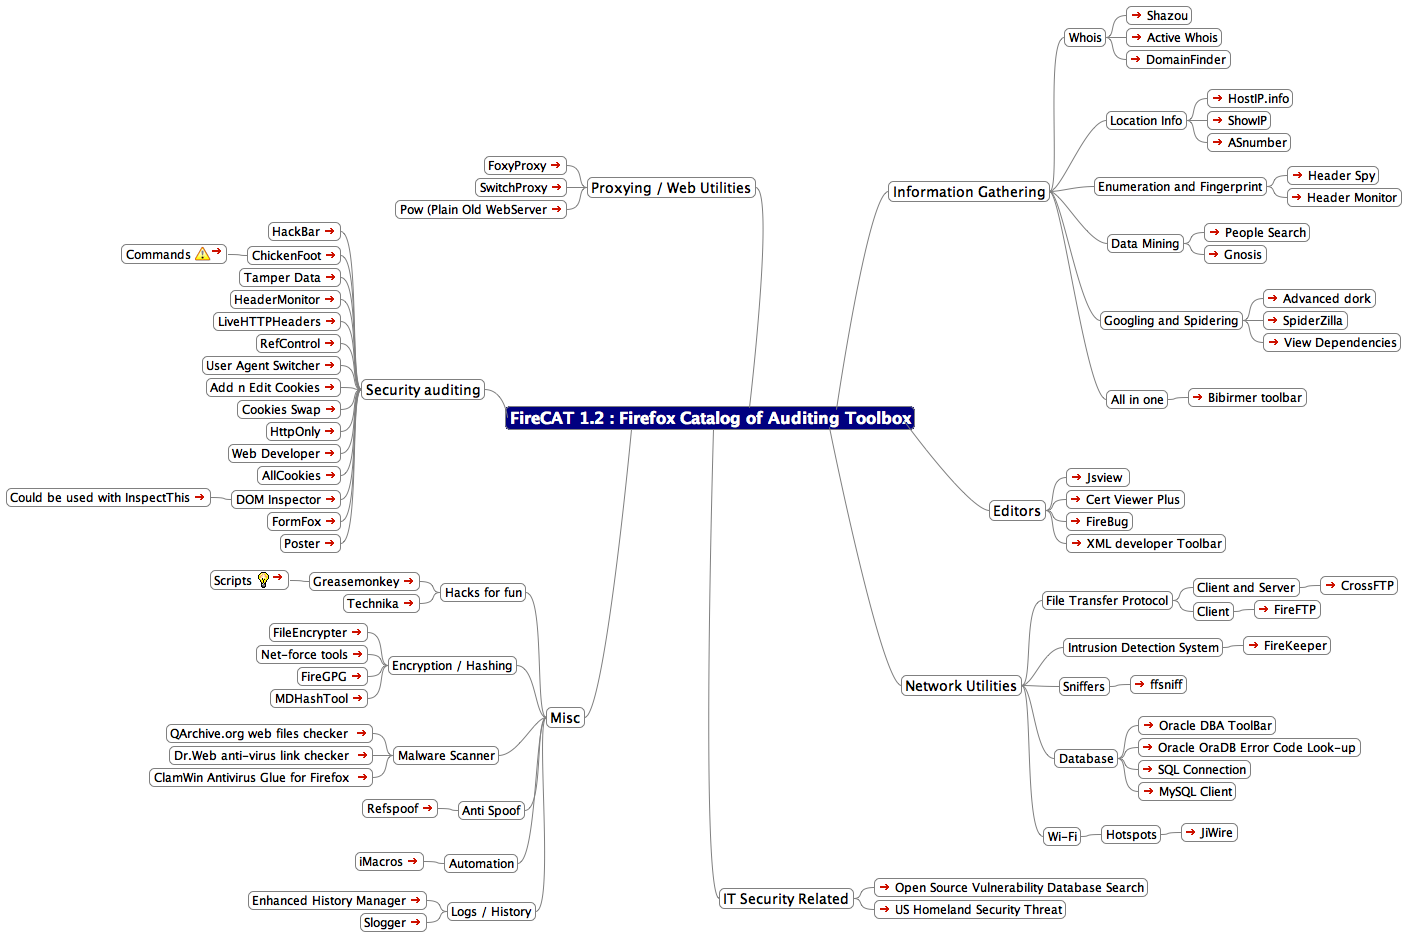 |
| FireCAT 1.2 - Firefox Catalog of Auditing Toolbox |
Mantra es un proyecto que tiene surge de la necesidad de dar continuidad a FireCAT. Si recordáis, fue un proyecto que pretendía reunir en un único catalogo todas aquellas extensiones (add-ons) desarrolladas para el navegador de Mozilla Firefox orientadas a la seguridad, en especial las dedicadas al análisis / auditoria de aplicaciones WEB.
Cuando se instalaba el catalogo en el Mozilla Firefox, éste se convertía en FireCAT proporcionando al navegador WEB capacidades y funcionalidades para la realización de auditorias de seguridad a aplicaciones WEB.
Ahora OWASP ha desarrollado un navegador WEB Open Source especialmente diseñado para realizar el análisis de seguridad de la aplicaciones WEB, es decir, que este navegador esta especialmente indicado a desarrolladores de aplicaciones WEB y/o Ethical Hacker / WEB Pentester.
No obstante, también puede ser utilizado por cualquier usuario, pues es un navegador WEB simple y cómodo, incluye una elegante forma de organizar la pestañas de navegación que puede resulta muy útil cuando se necesita consultar varias pestañas al mismo tiempo. Además, proporciona un navegador con unas capacidades extras, como las que describo en el siguiente párrafo.
¿Qué puede hacer Mantra?
Ahora OWASP ha desarrollado un navegador WEB Open Source especialmente diseñado para realizar el análisis de seguridad de la aplicaciones WEB, es decir, que este navegador esta especialmente indicado a desarrolladores de aplicaciones WEB y/o Ethical Hacker / WEB Pentester.
No obstante, también puede ser utilizado por cualquier usuario, pues es un navegador WEB simple y cómodo, incluye una elegante forma de organizar la pestañas de navegación que puede resulta muy útil cuando se necesita consultar varias pestañas al mismo tiempo. Además, proporciona un navegador con unas capacidades extras, como las que describo en el siguiente párrafo.
 |
| OWASP Mantra - Live HTTP Headers |
¿Qué puede hacer Mantra?
Mantra integra en el navegador múltiples herramientas de seguridad con las que se puede:
- Manipular las cabeceras HTTP
- Capacidad de fingerprinting WEB (HTTP)
- Interceptar las peticiones GET/POST
- Manipular los campos de entrada de texto (strings)
- Editar las cookies del navegador
- Capacidad para trabajar con diferentes Proxy
- Modificar el campo User-Agent del navegador
- Obtener información de las aplicaciones WEB
- Capacidad de realizar comprobaciones de Seguridad básicas (XSS, SQL)
- Interesante capacidad para organizar las pestañas de navegación
Toda la información sobre las herramientas (Security Tool) que se encuentra integradas en Mantra, puede ser consultada en el siguiente enlace.
Estas son algunas de las funciones que se puede realizar con Mantra, a continuación os dejo información sobre su descarga e instalación.
Download

Más información: http://www.getmantra.com/owasp-mantra.html
Instalación
Una vez se ha descargado el archivo (OWASP Mantra Janus.exe) se ejecuta, se le asigna un directorio (folder) para ser instalado y listo. Se tiene que tener en cuenta, que es un navegador portable, por lo que no necesita instalar nada en el sistema, se descomprime los archivos y se guardan en la carpeta seleccionada, una vez finalizado el proceso, se puede ejecutar encontrando el ejecutable en la ruta donde se ha instalado.
 |
| Instalación de OWASP Mantra |
Vídeo
Se puede utilizar Mantra para realizar practicas de XSS / SQL en el framework especialmente configurado para ello, mutilidae. O para realizar un XSS en el user-agent del navegador, ver el siguiente vídeo.
Referencias
[1] Get Mantra Browser[2] OWASP Mantra - Security Framework


